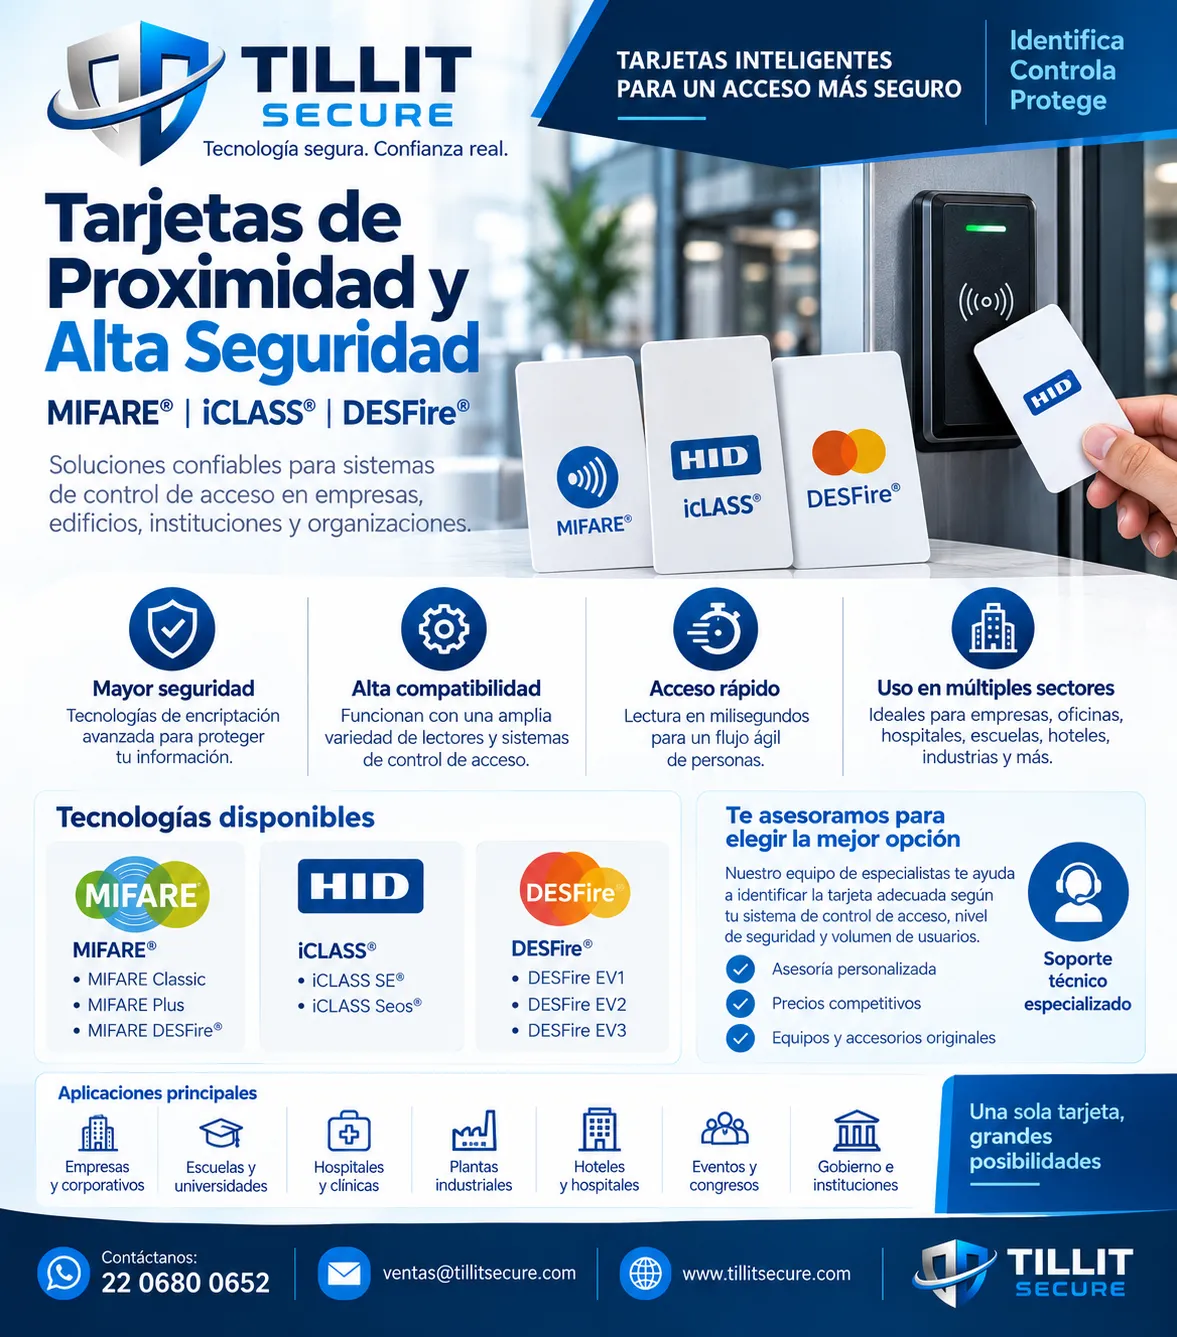
Las credenciales DESFire se utilizan en proyectos de identificación y acceso que requieren una tarjeta inteligente sin contacto, con capacidad de organizar aplicaciones y datos dentro de la propia credencial.
Tarjetas DESFire para proyectos compatibles de identificación y acceso que requieren credenciales inteligentes. Valida lector, versión y memoria.
Antes de seleccionar
La familia MIFARE DESFire utiliza una interfaz sin contacto de 13.56 MHz basada en ISO/IEC 14443 Type A. En una instalación de control de acceso, la compatibilidad debe validarse contra el lector, el controlador y la versión de credencial admitida por el sistema.
Dos credenciales que comparten frecuencia no necesariamente son intercambiables. La versión DESFire, el esquema de aplicación, los parámetros de autenticación y la forma en que el sistema procesa los datos pueden cambiar entre proyectos.
Compatibilidad a revisar
DESFire está disponible en distintas generaciones y capacidades de memoria. Por ello, la selección debe considerar qué versión admite la infraestructura y cuánto espacio requiere la solución para aplicaciones, archivos y datos.
Confirma si el proyecto requiere una generación específica y qué funciones de esa versión utiliza el sistema.
Existen variantes con diferentes capacidades; el tamaño debe seleccionarse según la cantidad de aplicaciones y datos del proyecto.
La arquitectura permite organizar varias aplicaciones y archivos dentro de la credencial de acuerdo con el diseño del sistema.
Tip técnico
Antes de definir memoria o versión, documenta qué aplicaciones deben vivir en la tarjeta, cuánto espacio necesita cada una y qué versión admiten los lectores instalados. Esto evita seleccionar una credencial sobredimensionada o incompatible.
La decisión debe partir del sistema instalado y del caso de uso. Lector, versión, memoria, estructura de aplicaciones y configuración deben revisarse antes de definir el producto.
Para revisar esta categoría, consulta Tarjetas DESFire para control de acceso | TILLIT Secure.
| Criterio | Qué validar |
|---|---|
| Lector | Compatibilidad con la versión requerida. |
| Versión | Funciones y características admitidas por el sistema. |
| Memoria | Espacio necesario para aplicaciones y archivos. |
| Configuración | Autenticación, estructura de datos y alta de credenciales. |
La implementación debe contemplar la validación de una muestra, la configuración de aplicaciones, el alta en el sistema y el seguimiento de las credenciales durante todo su ciclo de vida.
Prueba la credencial con lectores y software reales.
Define aplicaciones, archivos y parámetros antes del despliegue.
Relaciona cada credencial con el usuario o recurso correspondiente.
Registra reposiciones, incidencias, cambios y bajas.
Soluciones profesionales para identificar personas, emitir credenciales y controlar accesos.